
Mais dados do que parece
Nome e e-mail são apenas a ponta do iceberg. Localização, dispositivos, hábitos, saúde, biometria: os problemas costumam vir do que não é evidente.
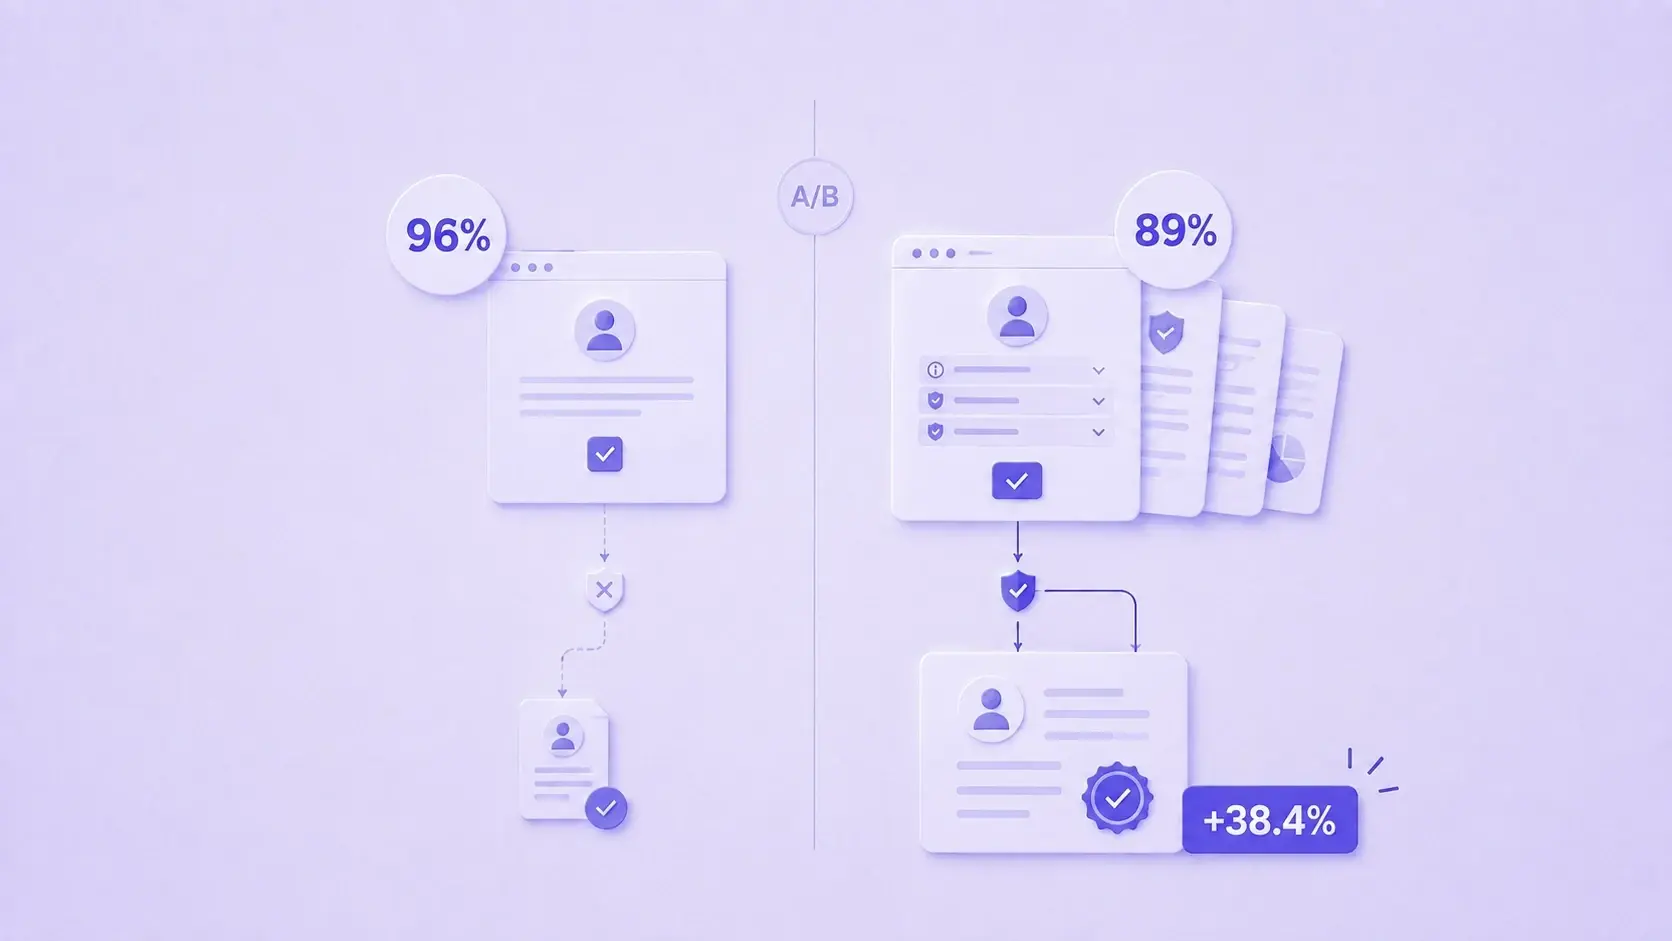
Transparência aumenta a conversão: o que aprendemos ao criar experiências de consentimento conforme a Lei 21.719.
Leia o artigo
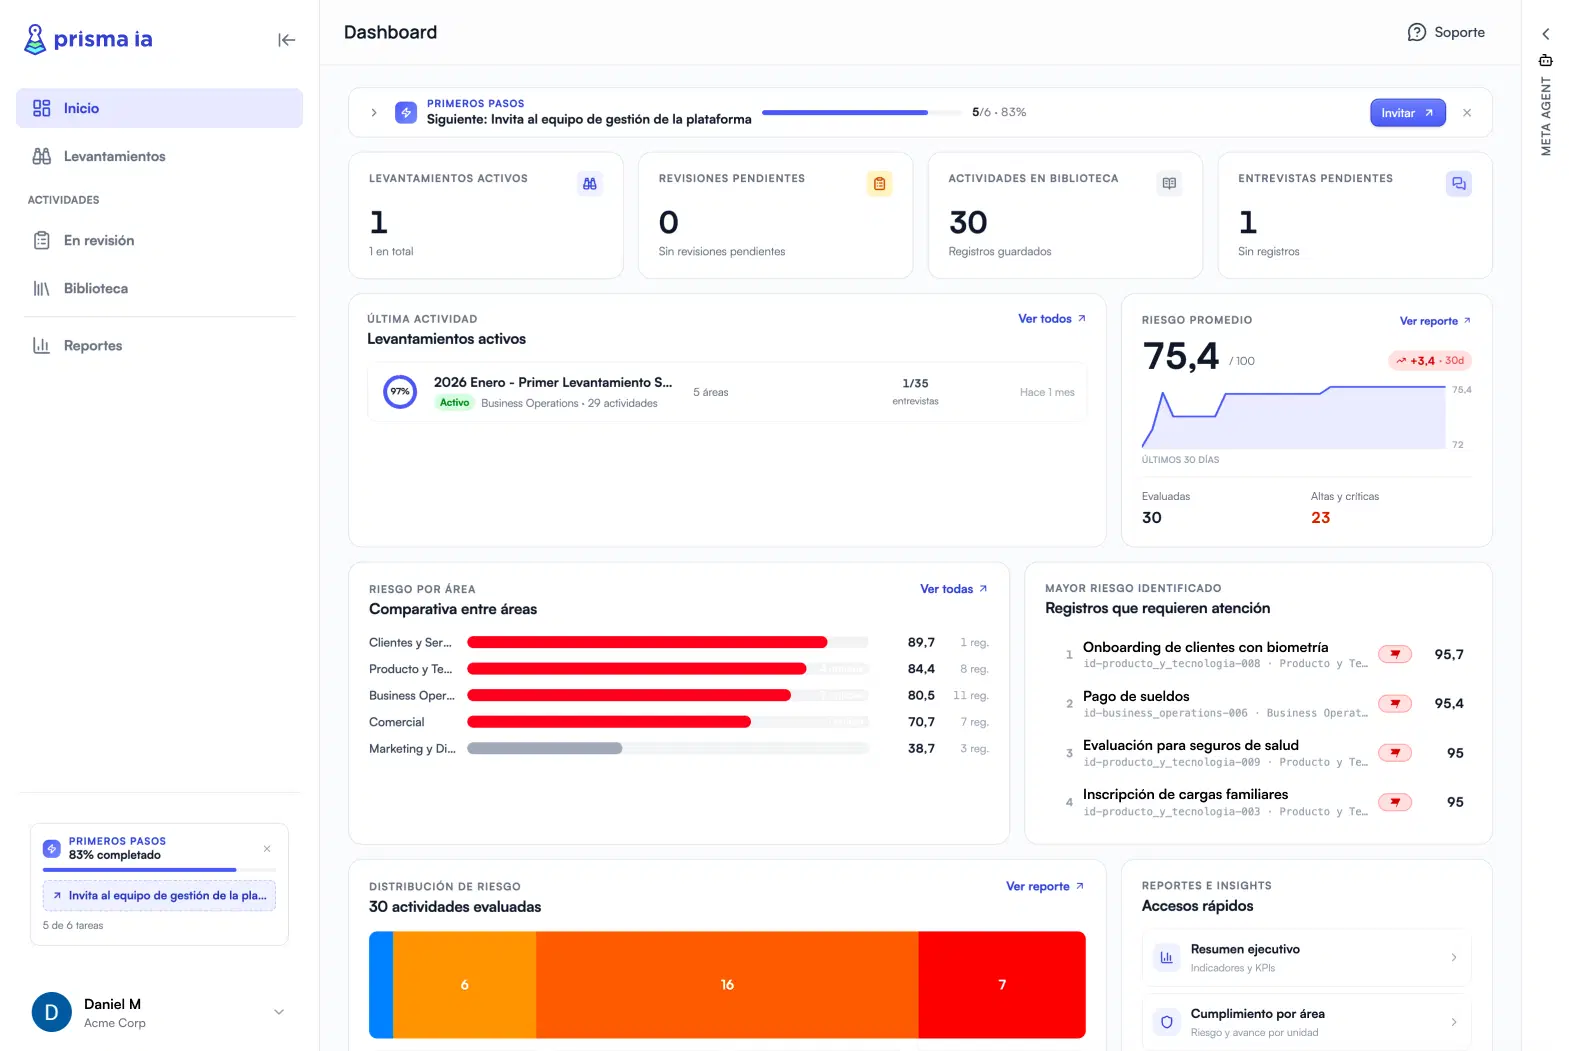
O Prisma IA realiza entrevistas automáticas, gera o Registro das Atividades de Tratamento (RAT) e ajuda a identificar riscos no tratamento de dados.
Com a confiança dos líderes em privacidade de:
Essas informações estão dispersas entre pessoas, sistemas, planilhas e processos diferentes, e ninguém as consolidou.
Nome e e-mail são apenas a ponta do iceberg. Localização, dispositivos, hábitos, saúde, biometria: os problemas costumam vir do que não é evidente.
Formulários, integrações, bancos de dados legados, planilhas compartilhadas. Sem saber de onde vem cada dado, não é possível demonstrar uma base legal para seu uso.
O mesmo dado acaba alimentando marketing, suporte, métricas e modelos. Cada uso adicional deveria ser declarado. Quase nunca é.
A verdadeira prova é poder responder com certeza quais dados você tem de uma pessoa, eliminá-los quando solicitado e manter evidências desse processo.
Sem essa visibilidade, não é possível demonstrar conformidade, gerenciar riscos ou definir prioridades. Mapear como os dados são tratados é o ponto de partida para todo o resto.
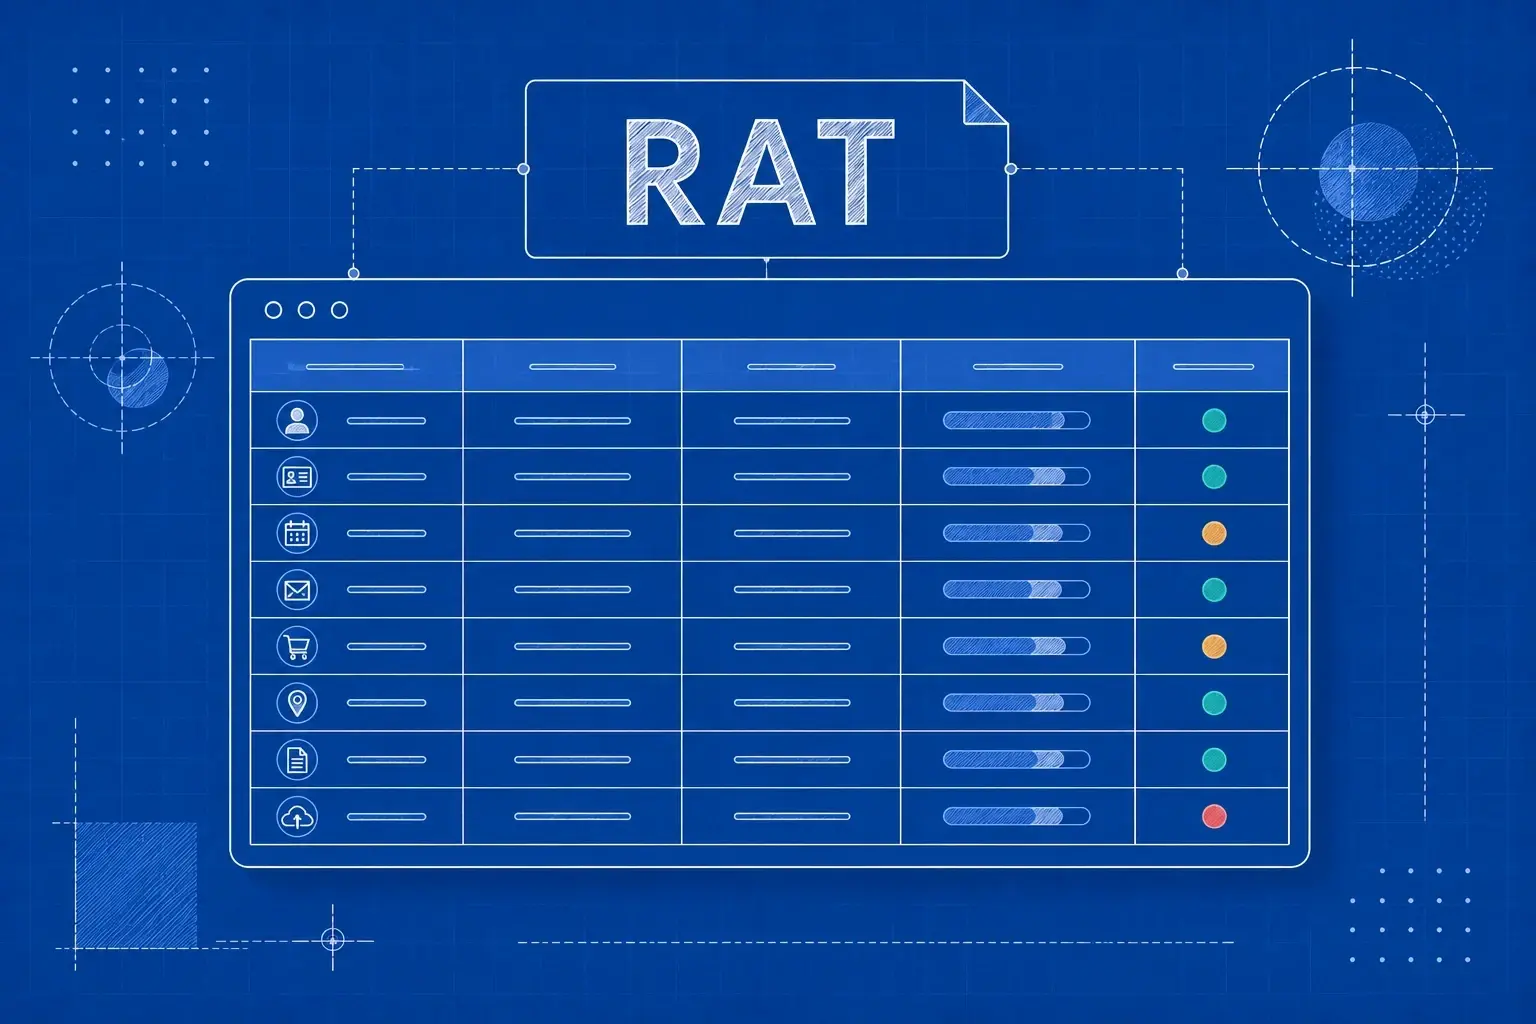
Automatiza o trabalho manual de criar o Registro de Atividades de Tratamento (RAT), tornando o processo claro e auditável.
Mapeamento de dados com IA. Entrevistas em linguagem natural coletam informações estruturadas diretamente de quem trabalha com os dados.
Padronização com revisão humana. A IA estrutura as respostas; a equipe de privacidade valida e completa.
Mapa de atividades de tratamento. Visão completa de quais dados pessoais são tratados, onde estão e para que são usados.
Registro de tratamento rastreável. Registro exportável com histórico de alterações e responsáveis.
Rastreabilidade contínua. Histórico de alterações e responsáveis por cada registro.
Detecção de riscos. Identifique atividades de tratamento críticas e áreas mais expostas, com regras adaptadas a cada organização.
Da entrevista ao relatório de riscos: transforme meses de trabalho manual em um registro estruturado, rastreável e comparável em semanas.
Um assistente especializado conversa em linguagem natural, faz perguntas de acompanhamento, esclarece dúvidas e coleta as informações de que sua organização precisa.
Adaptado à sua organização: suas áreas, as informações que precisa coletar, suas instruções e documentos de apoio.
Cada colaborador responde por um link individual, sem acesso à plataforma ou às informações de outras áreas.
Análise automática que detecta inconsistências e alerta sobre problemas de qualidade das informações.
Solicite informações adicionais a qualquer colaborador.
A validação final permanece sempre com um responsável designado pela organização.
Transforme conversas livres em campos estruturados, sem preenchimento manual.
Cada atividade aprovada segue um padrão comum entre as áreas, com categorias de dados, bases legais e titulares identificados.
Um registro centralizado, rastreável e exportável.
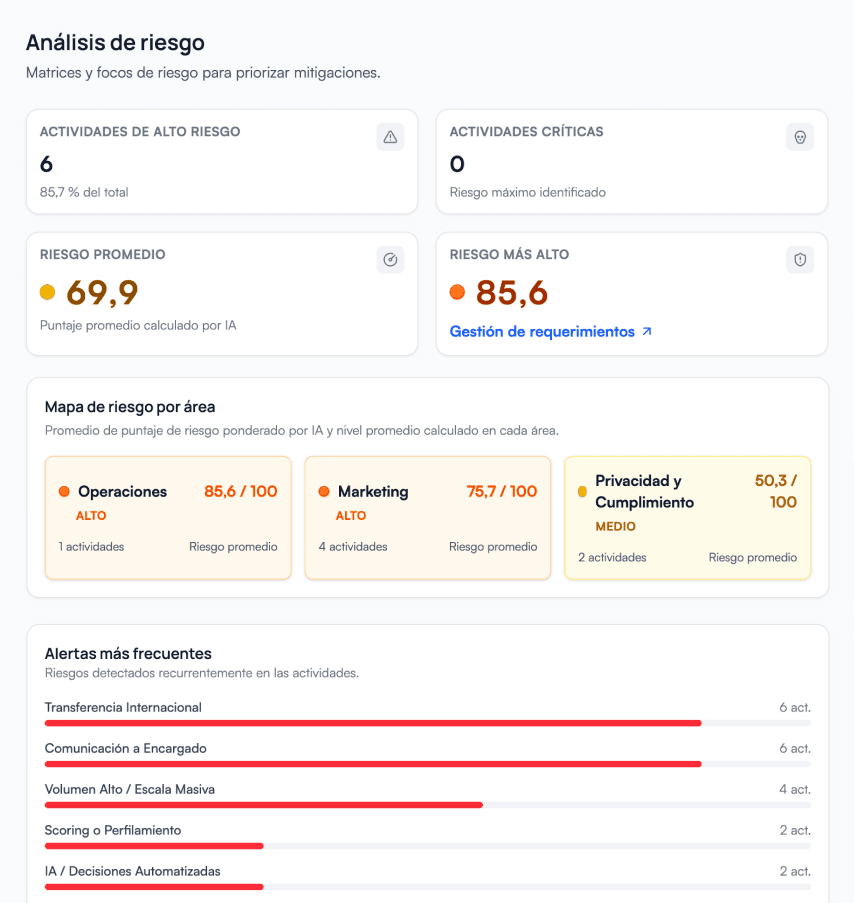
Alertas automáticos de riscos: riscos inerentes detectados por área, atividades críticas e fatores de risco mais frequentes.
Regras pré-configuradas com boas práticas do GDPR, ajustadas à lei chilena e personalizáveis à realidade de cada organização.
Medidas de controle sugeridas para saber quais ações tomar.
| Aspecto | Gestão manual | Com a Soyio |
|---|---|---|
| Mapeamento | Entrevistas e trocas de e-mail conduzidas manualmente | Mapeamento de dados com IA |
| Centralização | Informações dispersas em planilhas | Atividades de tratamento em um só lugar |
| Padronização | Cada área em seu próprio formato | Padronização com revisão humana |
| Autonomia | Dependência de especialistas externos | Autonomia da equipe interna |
| Riscos | Riscos que passam despercebidos | Riscos identificados |
| Registro | Documentos estáticos | Registro atualizado, com histórico rastreável |
A transparência é essencial para a privacidade. Veja as respostas às dúvidas mais frequentes. Se precisar de mais informações, fale conosco.
O Prisma IA ajuda equipes de privacidade e compliance a mapear como a organização trata dados pessoais. Coleta informações diretamente de quem trabalha com esses dados, usa IA para padronizar as respostas, analisa riscos automaticamente e documenta tudo de forma auditável. Hoje, automatiza a criação do Registro de Atividades de Tratamento (RAT).
Não, em termos gerais.
Com a Lei 21.719, designar um encarregado de proteção de dados torna-se obrigatório quando a organização adota voluntariamente um modelo de prevenção de infrações (Art. 49). Fora desse caso, a lei permite, mas não exige. Quando uma equipe de conformidade, jurídica ou de cibersegurança assume essa responsabilidade, o Prisma IA funciona da mesma forma.
O Prisma IA opera sob um Sistema de Gestão de Segurança da Informação (ISO/IEC 27001) e um Sistema de Gestão de Privacidade (ISO/IEC 27701). Os dados são transmitidos com criptografia, armazenados em infraestrutura segura e acessados apenas por pessoas autorizadas.
Depende do tamanho da organização. O que antes levava semanas ou meses com planilhas, e-mails e entrevistas externas costuma ser resolvido em muito menos tempo com o Prisma IA.
Não. O Prisma IA foi criado para que qualquer pessoa da equipe possa responder o que sabe sobre sua área. A parte técnica e normativa fica a cargo da plataforma.
O Prisma IA trabalha com a estrutura existente da organização. São definidas áreas e responsáveis, as pessoas são convidadas por link ou SSO, e cada uma contribui a partir de sua função.
Agende uma demonstração e descubra como Prisma IA entrevista equipes, cria registros de atividades de tratamento e identifica riscos.
Agendar demonstraçãoAssine nossa newsletter
Um resumo semanal das notícias sobre privacidade, regulação e tecnologia que podem impactar seu negócio.
Quero assinar (LinkedIn, abre em uma nova aba)